Produktsicherheit

Cybersicherheit & Produktsicherheit

NIS2, Cyber Resilience Act und IEC 62443-4-2: integrierter Schutz für Edge-IIoT-Geräte, Fernwirktechnik und Fernzugriff. SENECA integriert Sicherheit in das Gerät, lässt sie von unabhängigen Stellen prüfen und erhält sie über den gesamten Produktlebenszyklus aufrecht.

Schwachstelle melden Mehr erfahren

SENECA Z-PASS2-RT Edge-IIoT-Gateway

IEC 62443-4-2
BEWERTET
2026

Sicher • Vernetzt • Verantwortungsbewusst

SENECA

SL4

Security Level bis SL4 je IEC-62443-4-2-Anforderung – Baureihe PASS / SSD

3

unabhängige Penetrationstest-Kampagnen (2023 • 2024 • 2026)

24 h

Frühwarnung nach CRA Art. 14 über die zentrale Meldeplattform der ENISA

1

zentrale Kontaktstelle: security@seneca.it

01 Rechtlicher Rahmen 02 SENECA-Ansatz 03 CVE- / PSIRT-Meldungen 04 Geräte und Lösungen 05 Konformität und Downloads 06 FAQ

Zentrale Kontaktstelle für Sicherheit

Schwachstellen und Cybersicherheitsvorfälle im Zusammenhang mit Produkten, Firmware, Software, Diensten und Systemen von SENECA.

Ihr Beitrag hilft uns, unsere Produkte und die Ökosysteme, in denen sie eingesetzt werden, sicherer zu machen.

01 Rechtlicher Rahmen

Neue europäische Vorschriften bringen Cybersicherheit von der IT bis in die Feldebene

Maschinen, Gateways und Steuerungen sind heute Teil der Angriffsfläche. Drei Regelungsebenen, drei unterschiedliche Adressaten: die Organisation, das Produkt und die einzelne OT-Komponente.

Organisation

NIS2

Richtlinie (EU) 2022/2555 • Italienisches gesetzesvertretendes Dekret 138/2024

  • Wesentliche und wichtige Einrichtungen: Risikomanagement, Reaktion auf Sicherheitsvorfälle und Betriebskontinuität.
  • Meldung erheblicher Sicherheitsvorfälle innerhalb von 24 h / 72 h (in Italien an ACN / CSIRT Italia).
  • Lieferkette: Anbieter von Maschinen und Automatisierungstechnik müssen nachweisen, dass ihre Produkte von Grund auf sicher konzipiert sind.
  • Geldbußen von bis zu 10 Mio. € oder 2 % des Umsatzes.

Produkt

Cyber Resilience Act

Verordnung (EU) 2024/2847

  • Grundlegende Anforderungen an alle Produkte mit digitalen Elementen, die auf dem EU-Markt in Verkehr gebracht werden.
  • Sicherheit durch Technikgestaltung und sichere Voreinstellungen, Sicherheitsupdates während des gesamten Supportzeitraums, SBOM.
  • Ab dem 11.09.2026: Meldung aktiv ausgenutzter Schwachstellen und schwerwiegender Sicherheitsvorfälle über die zentrale Meldeplattform der ENISA.
  • Geldbußen von bis zu 15 Mio. € oder 2,5 % des Umsatzes.

OT-Komponente

IEC 62443-4-2

Technische Anforderungen an IACS-Komponenten

  • 7 grundlegende Anforderungen: Authentifizierung, Nutzungskontrolle, Integrität, Vertraulichkeit, Datenfluss, Ereignisse und Verfügbarkeit.
  • Security Level von SL1 bis SL4 für jede Komponentenanforderung (CR).
  • Die technische Methode, um auf Geräteebene die Ausrichtung auf CRA und NIS2 nachzuweisen.

Delegierter Rechtsakt zur RED – EN 18031

Seit dem 1. August 2025 müssen vernetzte Funkprodukte (WLAN, LTE usw.) die Cybersicherheitsanforderungen der Delegierten Verordnung (EU) 2022/30 mit den harmonisierten Normen EN 18031-1/-2/-3 erfüllen. Mit der vollständigen Anwendung des CRA gehen diese Anforderungen in den neuen Rahmen über.

Maschinenverordnung (EU) 2023/1230

Ab dem 20. Januar 2027 führt die neue Maschinenverordnung Anforderungen zum Schutz gegen Verfälschung und unbefugte Zugriffe ein, die die Sicherheit beeinträchtigen: In Maschinen integrierte Automatisierungskomponenten werden Teil der Bewertung durch den Hersteller.

Wichtige Termine

16/10/2024

NIS2 tritt in Italien in Kraft (gesetzesvertretendes Dekret 138/2024)

10/12/2024

Inkrafttreten des CRA

01/08/2025

Delegierter Rechtsakt zur RED verbindlich (EN 18031)

01/01/2026

NIS2: Meldepflicht für Sicherheitsvorfälle

11/06/2026

CRA: Konformitätsbewertungsstellen

11/09/2026

CRA Art. 14: Meldepflichten gelten

20/01/2027

Anwendung der Maschinenverordnung

11/12/2027

CRA: vollständige Anwendung der Anforderungen und CE-Kennzeichnung

Die harmonisierten Normen zur Unterstützung des CRA werden derzeit veröffentlicht: SENECA aktualisiert diese Seite, sobald die detaillierten Anforderungen verbindlich werden. Offizielle Quellen: Europäische Kommission – CRA • Text der Verordnung (EU) 2024/2847 • ACN – NIS

02 Der SENECA-Ansatz

Security by Design, direkt im Gerät

Sicherheit ist kein nachträglich hinzugefügter Cloud-Dienst: Sie ist in Hardware, Firmware und Netzwerk des Geräts integriert. IEC 62443 bildet die Entwicklungsgrundlage; die Ergebnisse werden von unabhängigen Dritten geprüft.

Gestaffelte Verteidigung

Prozess – PSIRT, Schwachstellenmanagement, CVD

Fernzugriff – verschlüsseltes VPN, 2FA, lokale Freigabe

Netzwerk – getrennte LAN/WAN, OT/IT-Segmentierung

Gerät

Secure Boot • signierte Firmware • verschlüsselter Speicher

Das Modell mit 8 Säulen

Netzwerkschutz Firewall, feste Ports, DoS-Schutz
Datensicherheit AES-256 bei Übertragung und Speicherung
Firmware-Integrität Digitale Signatur und verifizierter Startvorgang
Segmentierung Getrennte LAN/WAN- und OT/IT-Netzwerke
Zugriffskontrolle Rollen, 2FA, Brute-Force-Schutz
Ereignisüberwachung Audit-Logs und Syslog-Weiterleitung an SIEM
Sichere Updates Vom Benutzer planbare Patches
Betriebliche Resilienz Sicherung, Wiederherstellung, Kontinuität

03 CVE- / PSIRT-Meldungen

Meldung von Sicherheitsvorfällen und Schwachstellen

SENECA S.r.l. misst der Informationssicherheit, dem Datenschutz, der Kontinuität seiner digitalen Dienste und der Sicherheit seiner Produkte mit digitalen Elementen höchste Bedeutung bei – im Einklang mit DSGVO (EU 2016/679), NIS2 (EU 2022/2555), CRA (EU 2024/2847), ISO/IEC 27001 und den geltenden Normen für industrielle Cybersicherheit.

Was Sie melden können

Firmware / software

Schwachstellen in Firmware, eingebetteter Software oder SENECA-Anwendungen.

Web / API

Sicherheitsprobleme in Weboberflächen, APIs, Apps und produktbezogenen digitalen Diensten.

Komponenten von Drittanbietern

Schwachstellen in integrierten Bibliotheken, Betriebssystemen und Open-Source-Komponenten.

Sicherheitsvorfälle

Aktive oder vermutete Ausnutzung sowie Vorfälle, die die Sicherheit von Produkten oder die Systeme, Dienste und Daten von SENECA beeinträchtigen.

NIS2- / Incident-Management-Prozess

Sicherheitsvorfälle in SENECA-Systemen und -Diensten

Vorfälle oder Sicherheitsverletzungen, die Informationssysteme, digitale Dienste oder Unternehmensdaten betreffen, werden vom Informationssicherheitsteam gemäß den internen Incident-Management-Verfahren bearbeitet, einschließlich der Meldung an Behörden, sofern NIS2 dies vorsieht.

Produktsicherheits- / CRA-Prozess

Schwachstellen und Sicherheitsvorfälle bei SENECA-Produkten

Meldungen zu Produkten mit digitalen Elementen durchlaufen den Prozess für Produktsicherheit und Schwachstellenmanagement: Folgenabschätzung, Firmware-/Software-Updates, Korrekturmaßnahmen und die vom CRA vorgesehenen Meldungen.

So bearbeiten wir eine Meldung

1. Eingang

Eingangsbestätigung und eindeutige Kennung PSIRT-AAAA-NNN.

3. Analyse

Reproduktion, CVSS-Bewertung, betroffene Produkte und Versionen.

4. Behebung

Vorläufige Abhilfemaßnahmen, Entwicklung und Validierung der Fehlerbehebung.

5. Sicherheitshinweis und Abschluss

Information der Nutzer, Sicherheitshinweis und Abschluss des Falls.

Erforderliche Angaben in Ihrer Meldung

  • Produkt, Modell und Produktcode
  • Hardwareversion und Firmware-/Softwareversion
  • Beschreibung der Schwachstelle oder des Sicherheitsvorfalls
  • Schritte zur Reproduktion oder erforderliche Bedingungen
  • Mögliche Auswirkungen
  • Protokolle, Nachweise und gegebenenfalls Proof of Concept
  • Gegebenenfalls beobachtete Ausnutzung
  • Kontaktdaten der meldenden Person

Senden Sie keine Passwörter, Zugangsdaten oder nicht erforderlichen personenbezogenen Daten.

Schreiben Sie an security@seneca.it

Koordinierte Offenlegung von Schwachstellen

SENECA verfolgt einen Ansatz zur koordinierten Offenlegung. Nach Eingang einer Meldung:

  • bewertet SENECA den Schweregrad der Schwachstelle;
  • identifiziert die betroffenen Produkte und Versionen;
  • legt gegebenenfalls vorläufige Abhilfemaßnahmen fest;
  • entwickelt und validiert die Fehlerbehebung;
  • informiert die betroffenen Nutzer;
  • veröffentlicht gegebenenfalls einen Sicherheitshinweis.

Wir bitten meldende Personen, keine ausnutzbaren Details öffentlich offenzulegen, bevor eine Abhilfemaßnahme oder Fehlerbehebung verfügbar ist. Auf Wunsch kann der Beitrag des Forschers im Sicherheitshinweis gewürdigt werden.

Cyber Resilience Act – Art. 14

Meldungen an europäische Behörden

Ab dem 11. September 2026 meldet SENECA aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle, die die Sicherheit seiner Produkte beeinträchtigen, über die zentrale Meldeplattform der ENISA an das koordinierende CSIRT (in Italien CSIRT Italia / ACN). Der Meldekanal für Behörden ersetzt nicht security@seneca.it, die weiterhin als Kontaktstelle für Kunden, Nutzer, Partner und Forscher dient.

24 h Frühwarnung an die zuständige Behörde
72 h Meldung mit Produkt, Auswirkungen und ersten Maßnahmen
14 Tage / 1 Monat Abschlussbericht (Schwachstelle / schwerwiegender Sicherheitsvorfall)

SENECA-Sicherheitshinweise

Die Hinweise enthalten CVEs, CVSS-Werte, betroffene Produkte und Versionen, die korrigierte Version sowie empfohlene Maßnahmen. Neue Sicherheitshinweise werden wie folgt gekennzeichnet: SENECA-SA-AAAA-NNN.

Datum Sicherheitshinweis CVE CVSS v3.1 Betroffene Produkte Maßnahme / korrigierte Version
15/09/2026 Sicherheitshinweis für STRATON Editor 6.71 und frühere Versionen
Ref. STRATON Security Advisory ID #321328 (Copadata) – PDF
CVE-2026-84854 7.0 Hoch Windows-Arbeitsplätze mit SENECA STRATON IDE/PACKAGE 1.9.1.0 und grünem Wibu-Dongle (WibuKey-Treiber ≤ 6.71). SENECA-Steuerungen und -RTUs sind nicht betroffen. WibuKey-Treiber auf Version 6.72 oder höher aktualisieren

Bearbeitung von Meldungen

Jede Meldung wird vertraulich erfasst, klassifiziert, den zuständigen technischen Teams zugewiesen und im Hinblick auf die regulatorischen Pflichten bewertet – zeitnah, verhältnismäßig und vertraulich. SENECA kann die meldende Person für weitere Informationen kontaktieren. Informationen werden nur an Stellen weitergegeben, die sie benötigen, und, soweit gesetzlich vorgesehen, an die zuständigen Behörden.

Sicherheitsaktivitäten und Tests

Nicht gestattet sind Aktivitäten, die die Verfügbarkeit von Systemen beeinträchtigen, Daten verändern oder löschen, auf nicht erforderliche personenbezogene oder vertrauliche Daten zugreifen, Systeme Dritter beeinträchtigen, DoS-/DDoS-Angriffe, Social Engineering oder sonstige rechtswidrige Handlungen. Bei versehentlichem Zugriff auf vertrauliche Daten stellen Sie die Aktivität sofort ein und informieren Sie SENECA.

Organisation und Verantwortlichkeiten: Das Modell umfasst das Informationssicherheitsteam, Produktsicherheit / F&E, IT-Leitung, Qualität und Konformität, die NIS2-Kontaktstelle, Rechtsabteilung und Geschäftsleitung. Damit kann SENECA Vorfälle in der Unternehmensinfrastruktur und Vorfälle im Bereich der Produktsicherheit unterscheiden und sachgerecht bearbeiten.

04 SENECA-Geräte und -Lösungen

Von der bewerteten Komponente zum Fernzugriffsökosystem

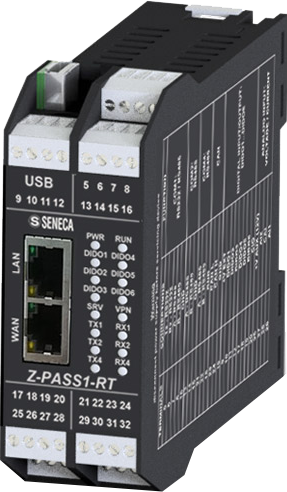
SENECA Z-PASS1-RT

Edge IIoT

Baureihe PASS / SSD

Linux-basierte Gateways, RTUs und HMIs: Datenerfassung, Automatisierung (SoftPLC Straton IEC 61131-3), Energiemanagement und OT/IT-Konnektivität auf einer einzigen Edge-Plattform.

Z-PASS1-RT • Z-PASS2-RT • Z-TWS4-RT • R-PASS • SSD (-E / -S)

Identität und Zugriff

  • Eindeutige Benutzer, Rollen Supervisor / Benutzer / Gruppen
  • Zwei-Faktor-Authentifizierung (TOTP)
  • Passwortrichtlinie: 12 Zeichen, Pflichtänderung bei der ersten Anmeldung
  • Sperrung nach Fehlversuchen, Sitzungssperre

Integrität und Kryptografie

  • Secure Boot und signierte Firmware
  • Zugangsdaten in AES-XTS-512-verschlüsselter Partition (LUKS)
  • Eindeutiges X.509-Zertifikat je Gerät, TLS 1.2+
  • OpenVPN AES-256-CBC + SHA-256; MQTT over TLS RSA 4096

Netzwerk und Resilienz

  • Physisch getrennte LAN- / WAN-Ports
  • Sperrung des Fernzugriffs über Digitaleingang
  • Audit-Logs, DoS-Schutz, nur notwendige Dienste aktiv
  • Sicherung / Wiederherstellung der Konfiguration

IEC 62443-4-2
BEWERTET
2026

Sicherheitsfunktionen gemäß den anwendbaren Komponentenanforderungen der IEC 62443-4-2 mit anforderungsspezifischen Security Levels bis SL4.

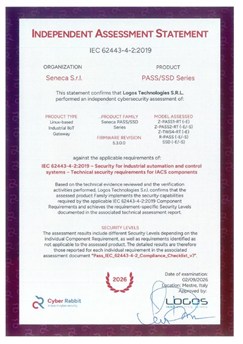
Independent Assessment Statement IEC 62443-4-2:2019, ausgestellt von Logos Technologies (Cyber Rabbit) – Firmware 5.3.0.0, Prüfung vom 02.09.2026. Cybersicherheit am Cyber Resilience Act ausgerichtet.

Statement herunterladen (PDF)

Edge-IIoT-Gateways entdecken

Erweiterte Lösungen

SENECA VPN BOX 2

LET’S / VPNBOX2

  • VPN-Server vor Ort, physisch oder als virtuelle Maschine
  • Punkt-zu-Punkt oder Single LAN
  • Communicator-5-Client (Windows) und VPNBOX2-App (Android / iOS)
  • Logos-Penetrationstest, April 2026

SENECA Z-LTE 4G-Datenlogger

Datenlogger

  • Z-LTE4 konform mit IEC 62443-4-2
  • TLS über 4G-Modem und LAN, auch ohne VPN
  • Firmware-Fernupdate über half-VPN

SENECA Z-KEY-Gateway

Gateways und Analysatoren

  • Modbus zur Cloud über MQTT(s) und HTTPS
  • TLS 1.2 und X.509-Zertifikate
  • Isolierung bis 1500 Vac
  • CRA-fähige Firmware in kommenden Modellen

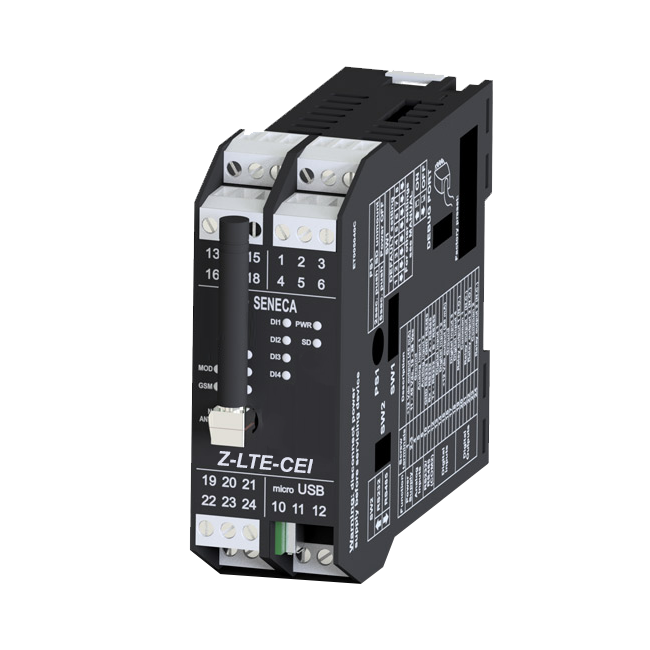
SENECA Z-LTE-CEI

I/O-Module und Fernwirktechnik

  • CRA-fähige Firmware (z. B. Z-6DI-2DO)
  • Z-LTE-CEI / MY2-CEI: FTPs, RED-DA-konform
  • In PASS-Architekturen integrierbar

05 Konformität, Dienstleistungen und Downloads

Unabhängige Prüfungen, Dokumentation und Support

Unabhängige Prüfungen

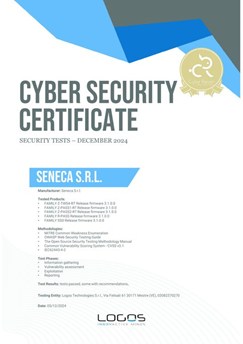
Regelmäßige Penetrationstests nach MITRE CWE, OWASP WSTG, OSSTMM, CVSS v3.1 und IEC 62443-4-2, durchgeführt von Logos Technologies S.r.l. Zertifikate herunterladen.

Konformitätsdokumentation

IEC 62443-4-2 Compliance Checklist und Security Level Matrix je Firmware; Leitfaden „NIS2 & CRA – sicherer Fernzugriff“ für das LET’S-Ökosystem, auf Anfrage erhältlich.

Produktsicherheit und PSIRT

Zentrale Kontaktstelle security@seneca.it, koordinierte Offenlegung von Schwachstellen, Sicherheitshinweise und Meldungen nach CRA Art. 14 über die zentrale Meldeplattform der ENISA (24 h / 72 h).

Unterstützung für OEMs und Integratoren

Unterstützung beim Ausfüllen der NIS2-/CRA-Cybersicherheitsfragebögen für Lieferanten und bei der sicheren Konfiguration. NIS2-Governance bei ACN registriert; Cloud-Dienste in ISO/IEC-27001-Rechenzentren.

Downloads – Sicherheitszertifikate und Prüfungen

Verzeichnis der unabhängigen Prüfungen von SENECA-Produkten. Jedes Dokument steht als PDF zum Download bereit.


02/09/2026

IEC 62443-4-2:2019

Independent Assessment Statement – Baureihe PASS / SSD

Z-PASS1-RT, Z-PASS2-RT, Z-TWS4-RT, R-PASS, SSD – Firmware 5.3.0.0. Bewertung durch Logos Technologies / Cyber Rabbit.

PDF herunterladen


23/04/2026

Penetrationstest • Bestanden

Security Test Certificate – VPN-BOX2

VPN-BOX2-Paket mit Client-Komponenten, Verwaltungs-Web-App und VPN Box Concentrator. MITRE CWE, OWASP WSTG.

PDF herunterladen


05/12/2024

Penetrationstest • Bestanden

Security Test Certificate – Produktfamilien PASS / SSD

Z-TWS4-RT, Z-PASS1-RT, Z-PASS2-RT, R-PASS, SSD – firmware 3.1.0.0. MITRE CWE, OWASP WSTG, OSSTMM, CVSS v3.1, IEC 62443-4-2.

PDF herunterladen


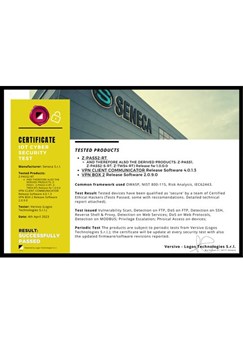
04/04/2023

IoT Cyber Security Test • Bestanden

Security Test Certificate – Z-PASS2-RT und VPN BOX 2

Firmware 1.0.0.0, VPN Client Communicator 4.0.1.3, VPN BOX 2 2.0.9.0. OWASP, NIST 800-115, IEC 62443.

PDF herunterladen

Prüfungen durch Logos Technologies S.r.l. (Versivo / Cyber Rabbit). Die Penetrationstests wurden mit Empfehlungen bestanden, die in nachfolgenden Firmware-Versionen umgesetzt wurden. Die Security Levels je Anforderung sind in der IEC 62443-4-2 Compliance Checklist aufgeführt, die auf Anfrage erhältlich ist.

Benötigen Sie Unterlagen für ein NIS2-Audit oder einen Lieferantenfragebogen?

Testzertifikate, IEC-62443-4-2-Checklisten und Leitfäden zur sicheren Konfiguration stehen Kunden, OEMs und Integratoren zur Verfügung.

Dokumentation anfordern

06 FAQ

Häufig gestellte Fragen

Gilt der Cyber Resilience Act für SENECA-Produkte?

Ja. Der CRA gilt für alle Produkte mit digitalen Elementen, also Hardware und Software mit Firmware oder einer direkten oder indirekten Datenverbindung zu einem Gerät oder Netzwerk. Dazu gehören Gateways, RTUs, Datenlogger, I/O-Module mit Kommunikationsschnittstellen und SENECA-Software.

Was ändert sich ab dem 11. September 2026 und dem 11. Dezember 2027?

Ab dem 11.09.2026 müssen Hersteller aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle über die ENISA-Plattform melden (24 h / 72 h / Abschlussbericht). Ab dem 11.12.2027 gelten alle grundlegenden Anforderungen: In Verkehr gebrachte Produkte müssen dem CRA entsprechen und eine CE-Kennzeichnung tragen, die auch die Cybersicherheit abdeckt.

Müssen bereits installierte Produkte ersetzt werden?

Nein. Die Entwicklungsanforderungen des CRA gelten für Produkte, die ab dem 11.12.2027 in Verkehr gebracht werden. Die Meldepflichten nach Art. 14 gelten dagegen auch für bereits vermarktete Produkte: Deshalb bearbeitet SENECA Meldungen zu allen Produkten, einschließlich der vor diesem Datum installierten Geräte.

Wie melde ich eine Schwachstelle oder einen Sicherheitsvorfall?

Schreiben Sie an security@seneca.it und geben Sie Produkt, Code, Hardware-/Firmwareversionen, Beschreibung, Schritte zur Reproduktion, Auswirkungen und mögliche Nachweise an. Sie erhalten eine Eingangsbestätigung mit einer PSIRT-Kennung. Senden Sie keine Passwörter oder Zugangsdaten.

Wie werde ich über Schwachstellen und Updates informiert?

SENECA informiert betroffene Nutzer und veröffentlicht Sicherheitshinweise auf dieser Seite und im Newsroom, einschließlich Abhilfemaßnahmen und korrigierter Versionen. Sie können den SENECA-Newsletter abonnieren, um technische Updates zu erhalten.

Wie lange stellt SENECA Sicherheitsupdates bereit?

Der CRA verlangt vom Hersteller, für jedes Produkt einen Supportzeitraum festzulegen, in der Regel mindestens 5 Jahre, sofern keine kürzere Nutzung erwartet wird. Während dieses Zeitraums müssen Sicherheitsupdates gewährleistet werden. SENECA wird den Supportzeitraum in der Dokumentation CRA-konformer Produkte angeben.

Was ist IEC 62443-4-2 und was bedeutet SL4?

Diese Norm definiert die technischen Sicherheitsanforderungen an Komponenten industrieller Automatisierungs- und Steuerungssysteme (IACS). Jede Anforderung kann auf einem Security Level von SL1 (Schutz vor unbeabsichtigten Verstößen) bis SL4 (Schutz vor ausgefeilten Angriffen mit umfangreichen Ressourcen) erfüllt werden. Für die Baureihe PASS / SSD dokumentiert die unabhängige Bewertung den erreichten Security Level für jede anwendbare Anforderung, bis hin zu SL4.

Wie unterstützen SENECA-Produkte die NIS2-Konformität meiner Anlage?

NIS2 verlangt Risikomanagement auch in der Lieferkette. Geräte mit starker Authentifizierung, Verschlüsselung, Segmentierung, Audit-Logs und sicheren Updates liefern zusammen mit unabhängigen Tests und Konformitätsdokumentation die in Fragebögen und Audits wesentlicher und wichtiger Einrichtungen geforderten Nachweise.

Entsprechen SENECA-Funkprodukte dem delegierten Rechtsakt zur RED?

Vernetzte Funkprodukte, die seit dem 1. August 2025 in Verkehr gebracht werden, unterliegen den Cybersicherheitsanforderungen der Delegierten Verordnung (EU) 2022/30 (EN 18031). Modelle wie Z-LTE-CEI und MY2-CEI sind RED-DA-konform; für andere Modelle ist die EU-Konformitätserklärung des Produkts maßgeblich.

Stellt SENECA eine SBOM für seine Produkte bereit?

Der CRA verlangt vom Hersteller, als Teil der technischen Dokumentation eine Software-Stückliste (SBOM) zu erstellen. SENECA integriert die SBOM in den Freigabeprozess; Informationen zu Komponenten von Drittanbietern können im Rahmen von Audits und Sicherheitsfragebögen auf Anfrage bereitgestellt werden.

Wie prüfe ich die Echtheit einer SENECA-Firmware?

Laden Sie Firmware und Software ausschließlich von der offiziellen Website www.seneca.it oder über die SENECA-Supportkanäle herunter. Bei Geräten der Baureihe PASS / SSD ist die Firmware digital signiert und Secure Boot verhindert den Start nicht authentischer Images.

Welche bewährten Konfigurationsverfahren empfehlen Sie?

Ändern Sie die Zugangsdaten bei der ersten Anmeldung, aktivieren Sie 2FA, sofern verfügbar, deaktivieren Sie ungenutzte Dienste und Ports, trennen Sie das OT-Netzwerk vom IT-Netzwerk, nutzen Sie für den Fernzugriff ausschließlich verschlüsselte VPNs (z. B. LET’S / VPNBOX2), senden Sie Logs an ein SIEM, sichern Sie die Konfiguration und installieren Sie regelmäßig Sicherheitsupdates.

Was bedeutet die neue Maschinenverordnung für Integratoren von SENECA-Produkten?

Ab dem 20.01.2027 muss der Maschinenhersteller den Schutz gegen Verfälschung und unbefugte Zugriffe berücksichtigen, die die Sicherheit beeinträchtigen könnten. Komponenten mit dokumentierten IEC-62443-4-2-Anforderungen, Eingriffsprotokollen und nachvollziehbaren Updates vereinfachen diese Bewertung.

Darf ich Sicherheitstests an SENECA-Produkten durchführen?

Ja, an Geräten in Ihrem Eigentum und in Testumgebungen unter Beachtung der auf dieser Seite beschriebenen Regeln: keine Auswirkungen auf Produktions- oder Drittsysteme, keine DoS-Angriffe auf SENECA-Dienste, kein Social Engineering. Melden Sie Ergebnisse an security@seneca.it nach dem Grundsatz der koordinierten Offenlegung.

Ihr Beitrag macht unsere Produkte sicherer

SENECA S.r.l. • Via Austria, 26 • 35127 Padova (I) • Tel. +39 049 87.05.359

security@seneca.it Datenschutzerklärung Hinweisgebersystem

loading results