Sécurité des produits

Cybersécurité et Sécurité des produits

NIS2, Cyber Resilience Act et IEC 62443-4-2 : une protection intégrée pour les dispositifs Edge IIoT, la téléconduite et l’accès à distance. SENECA intègre la sécurité dans le dispositif, la fait évaluer par des organismes indépendants et la maintient tout au long du cycle de vie du produit.

Signaler une vulnérabilité En savoir plus

Passerelle Edge IIoT SENECA Z-PASS2-RT

IEC 62443-4-2
ÉVALUÉ
2026

Sécurisé • Connecté • Responsable

SENECA

SL4

Niveau de sécurité jusqu’à SL4 par exigence IEC 62443-4-2 – série PASS / SSD

3

campagnes de tests d’intrusion indépendants (2023 • 2024 • 2026)

24 h

alerte précoce selon l’art. 14 du CRA via la plateforme unique de notification de l’ENISA

1

point de contact unique : security@seneca.it

01 Cadre réglementaire 02 Approche SENECA 03 Signalements CVE / PSIRT 04 Dispositifs et solutions 05 Conformité et téléchargements 06 FAQ

Point de contact unique pour la sécurité

Vulnérabilités et incidents de cybersécurité concernant les produits, firmwares, logiciels, services et systèmes SENECA.

Votre contribution nous aide à renforcer la sécurité de nos produits et des écosystèmes dans lesquels ils fonctionnent.

01 Cadre réglementaire

Les nouvelles règles européennes étendent la cybersécurité de l’IT au terrain

Les machines, passerelles et contrôleurs font désormais partie de la surface d’attaque. Trois niveaux réglementaires, trois destinataires différents : l’organisation, le produit et chaque composant OT.

Organisation

NIS2

Directive (UE) 2022/2555 • Décret législatif italien 138/2024

  • Entités essentielles et importantes : gestion des risques, réponse aux incidents et continuité d’activité.
  • Notification des incidents importants sous 24 h / 72 h (en Italie, auprès de l’ACN / CSIRT Italia).
  • Chaîne d’approvisionnement : les fournisseurs de machines et d’automatisation doivent démontrer que leurs produits sont sécurisés dès la conception.
  • Sanctions pouvant atteindre 10 M€ ou 2 % du chiffre d’affaires.

Produit

Cyber Resilience Act

Règlement (UE) 2024/2847

  • Exigences essentielles pour tous les produits comportant des éléments numériques mis sur le marché de l’UE.
  • Sécurité dès la conception et par défaut, mises à jour de sécurité pendant toute la période d’assistance, SBOM.
  • À compter du 11/09/2026 : notification des vulnérabilités activement exploitées et des incidents graves via la plateforme unique de notification de l’ENISA.
  • Sanctions pouvant atteindre 15 M€ ou 2,5 % du chiffre d’affaires.

Composant OT

IEC 62443-4-2

Exigences techniques pour les composants IACS

  • 7 exigences fondamentales : authentification, contrôle d’utilisation, intégrité, confidentialité, flux de données, événements et disponibilité.
  • Niveaux de sécurité de SL1 à SL4 pour chaque exigence de composant (CR).
  • La méthode technique permettant de démontrer, au niveau du dispositif, l’alignement sur le CRA et NIS2.

Acte délégué RED – EN 18031

Depuis le 1er août 2025, les produits radio connectés (Wi-Fi, LTE, etc.) doivent respecter les exigences de cybersécurité du règlement délégué (UE) 2022/30, avec les normes harmonisées EN 18031-1/-2/-3. Avec la pleine application du CRA, ces exigences seront intégrées dans le nouveau cadre.

Règlement Machines (UE) 2023/1230

À compter du 20 janvier 2027, le nouveau règlement Machines introduit des exigences de protection contre la corruption et les accès non autorisés affectant la sécurité : les composants d’automatisation intégrés aux machines font partie de l’évaluation du fabricant.

Les dates à retenir

16/10/2024

Entrée en vigueur de NIS2 en Italie (décret législatif 138/2024)

10/12/2024

Entrée en vigueur du CRA

01/08/2025

Acte délégué RED obligatoire (EN 18031)

01/01/2026

NIS2 : obligation de notification des incidents

11/06/2026

CRA : organismes d’évaluation de la conformité

11/09/2026

Art. 14 du CRA : obligations de notification applicables

20/01/2027

Application du règlement Machines

11/12/2027

CRA : pleine application des exigences et marquage CE

Les normes harmonisées soutenant le CRA sont en cours de publication : SENECA met à jour cette page à mesure que les exigences détaillées deviennent contraignantes. Sources officielles : Commission européenne – CRA • Texte du règlement (UE) 2024/2847 • ACN – NIS

02 L’approche SENECA

La sécurité dès la conception, intégrée au dispositif

La sécurité n’est pas un service cloud ajouté a posteriori : elle est intégrée au matériel, au firmware et au réseau du dispositif. IEC 62443 constitue la référence de conception ; les résultats sont vérifiés par des tiers.

Défense en profondeur

Processus – PSIRT, gestion des vulnérabilités, CVD

Accès à distance – VPN chiffré, 2FA, consentement local

Réseau – LAN/WAN séparés, segmentation OT/IT

Dispositif

démarrage sécurisé • firmware signé • stockage chiffré

Le modèle à 8 piliers

Protection du réseau Pare-feu, ports fixes, protection DoS
Sécurité des données AES-256 en transit et au repos
Intégrité du firmware Signature numérique et démarrage vérifié
Segmentation Réseaux LAN/WAN et OT/IT séparés
Contrôle des accès Rôles, 2FA, protection contre la force brute
Surveillance des événements Journaux d’audit et syslog vers un SIEM
Mises à jour sécurisées Correctifs planifiables par l’utilisateur
Résilience opérationnelle Sauvegarde, restauration, continuité

03 Signalements CVE / PSIRT

Signalement des incidents et des vulnérabilités

SENECA S.r.l. accorde la plus haute importance à la sécurité de l’information, à la protection des données, à la continuité de ses services numériques et à la sécurité de ses produits comportant des éléments numériques, en cohérence avec le RGPD (UE 2016/679), NIS2 (UE 2022/2555), le CRA (UE 2024/2847), ISO/IEC 27001 et les normes de cybersécurité industrielle applicables.

Ce que vous pouvez signaler

Firmware / software

Vulnérabilités du firmware, des logiciels embarqués ou des applications SENECA.

Web / API

Problèmes de sécurité dans les interfaces web, API, applications et services numériques associés aux produits.

Composants tiers

Vulnérabilités des bibliothèques, systèmes d’exploitation et composants open source intégrés.

Incidents

Exploitation active ou suspectée, incidents affectant la sécurité des produits ou les systèmes, services et données SENECA.

Processus NIS2 / Gestion des incidents

Incidents concernant les systèmes et services SENECA

Les incidents ou violations impliquant des systèmes d’information, des services numériques ou des données d’entreprise sont gérés par l’Équipe de Sécurité de l’Information selon les procédures internes de gestion des incidents, y compris la notification aux autorités lorsque NIS2 l’exige.

Processus Sécurité des produits / CRA

Vulnérabilités et incidents concernant les produits SENECA

Les signalements concernant des produits comportant des éléments numériques suivent le processus de sécurité des produits et de gestion des vulnérabilités : évaluation de l’impact, mises à jour du firmware/logiciel, mesures correctives et notifications prévues par le CRA.

Comment nous traitons un signalement

1. Réception

Accusé de réception et identifiant unique PSIRT-AAAA-NNN.

3. Analyse

Reproduction, évaluation CVSS, produits et versions concernés.

4. Remédiation

Mesures d’atténuation temporaires, développement et validation du correctif.

5. Avis et clôture

Information des utilisateurs, avis de sécurité et clôture du dossier.

Informations à inclure dans le signalement

  • Produit, modèle et code produit
  • Version du matériel et version du firmware/logiciel
  • Description de la vulnérabilité ou de l’incident
  • Étapes de reproduction ou conditions nécessaires
  • Impact potentiel
  • Journaux, éléments de preuve et éventuelle preuve de concept
  • Éventuelle exploitation observée
  • Coordonnées de l’auteur du signalement

N’envoyez pas de mots de passe, d’identifiants de connexion ou de données personnelles inutiles.

Écrivez à security@seneca.it

Divulgation coordonnée des vulnérabilités

SENECA applique une approche de divulgation coordonnée. Après réception du signalement, elle :

  • évalue la gravité de la vulnérabilité ;
  • identifie les produits et versions concernés ;
  • définit d’éventuelles mesures d’atténuation temporaires ;
  • développe et valide le correctif ;
  • informe les utilisateurs concernés ;
  • publie un avis de sécurité lorsque cela est approprié.

Nous demandons aux auteurs de signalements de ne pas divulguer publiquement de détails exploitables avant qu’une mesure d’atténuation ou un correctif soit disponible. Sur demande, la contribution du chercheur peut être mentionnée dans l’avis.

Cyber Resilience Act – art. 14

Notifications aux autorités européennes

Depuis le 11 septembre 2026, SENECA notifie les vulnérabilités activement exploitées et les incidents graves affectant la sécurité de ses produits via la plateforme unique de notification de l’ENISA, au CSIRT coordinateur (en Italie, CSIRT Italia / ACN). Le canal de notification aux autorités ne remplace pas security@seneca.it, qui reste le point de contact des clients, utilisateurs, partenaires et chercheurs.

24 h Alerte précoce à l’autorité compétente
72 h Notification précisant le produit, l’impact et les premières mesures
14 jours / 1 mois Rapport final (vulnérabilité / incident grave)

Avis de sécurité SENECA

Les avis indiquent les CVE, le score CVSS, les produits et versions concernés, la version corrigée et les mesures recommandées. Les nouveaux avis sont identifiés comme suit : SENECA-SA-AAAA-NNN.

Date Avis CVE CVSS v3.1 Produits concernés Action / version corrigée
15/09/2026 Avis de sécurité STRATON Editor 6.71 et versions antérieures
Réf. avis de sécurité STRATON ID #321328 (Copadata) – PDF
CVE-2026-84854 7.0 Élevée Postes Windows avec SENECA STRATON IDE/PACKAGE 1.9.1.0 et dongle Wibu vert (pilote WibuKey ≤ 6.71). Les contrôleurs et RTU SENECA ne sont pas exposés. Mettre à jour le pilote WibuKey vers la version 6.72 ou ultérieure

Gestion des signalements

Chaque signalement est enregistré de manière confidentielle, classifié, affecté aux équipes techniques compétentes et évalué au regard des obligations réglementaires, avec rapidité, proportionnalité et confidentialité. SENECA peut contacter l’auteur du signalement pour obtenir des informations complémentaires. Les informations sont partagées uniquement avec les équipes qui en ont besoin et, lorsque la loi le prévoit, avec les autorités compétentes.

Activités et tests de sécurité

Les activités compromettant la disponibilité des systèmes, modifiant ou supprimant des données, accédant à des données personnelles ou confidentielles inutiles, compromettant des systèmes tiers, les attaques DoS/DDoS, l’ingénierie sociale ou toute action illicite ne sont pas autorisées. En cas d’accès accidentel à des données confidentielles, interrompez immédiatement l’activité et informez SENECA.

Organisation et responsabilités : le modèle implique l’Équipe de Sécurité de l’Information, Sécurité des Produits / R&D, le Responsable IT, Qualité et Conformité, le point de contact NIS2, les services juridiques et la Direction. Ce modèle permet à SENECA de distinguer et de gérer correctement les incidents relatifs à l’infrastructure de l’entreprise et ceux relatifs à la sécurité des produits.

04 Dispositifs et solutions SENECA

Du composant évalué à l’écosystème d’accès à distance

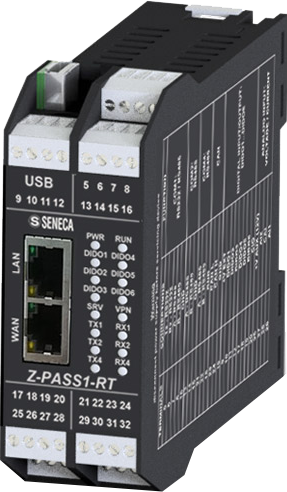
SENECA Z-PASS1-RT

Edge IIoT

Série PASS / SSD

Passerelles, RTU et IHM sous Linux : acquisition de données, automatisation (SoftPLC Straton IEC 61131-3), gestion de l’énergie et connectivité OT/IT dans une plateforme Edge unique.

Z-PASS1-RT • Z-PASS2-RT • Z-TWS4-RT • R-PASS • SSD (-E / -S)

Identité et accès

  • Utilisateurs uniques, rôles Superviseur / Utilisateurs / Groupes
  • Authentification à deux facteurs (TOTP)
  • Politique de mots de passe : 12 caractères, changement obligatoire à la première connexion
  • Blocage après des tentatives échouées, verrouillage de session

Intégrité et cryptographie

  • Démarrage sécurisé et firmware signé
  • Identifiants de connexion dans une partition chiffrée AES-XTS-512 (LUKS)
  • Certificat X.509 unique par dispositif, TLS 1.2+
  • OpenVPN AES-256-CBC + SHA-256; MQTT over TLS RSA 4096

Réseau et résilience

  • Ports LAN / WAN physiquement séparés
  • Blocage de l’accès à distance via une entrée numérique
  • Journaux d’audit, protection DoS, services minimaux actifs
  • Sauvegarde / restauration de la configuration

IEC 62443-4-2
ÉVALUÉ
2026

Capacités de sécurité exigées par les exigences de composant IEC 62443-4-2 applicables, avec des niveaux de sécurité spécifiques à chaque exigence jusqu’à SL4.

Independent Assessment Statement IEC 62443-4-2:2019 délivré par Logos Technologies (Cyber Rabbit) – firmware 5.3.0.0, évaluation du 02/09/2026. Cybersécurité alignée sur le Cyber Resilience Act.

Télécharger la déclaration (PDF)

Découvrez les passerelles Edge IIoT

Solutions étendues

SENECA VPN BOX 2

LET’S / VPNBOX2

  • Serveur VPN sur site, physique ou machine virtuelle
  • Point à point ou Single LAN
  • Client Communicator 5 (Windows) et application VPNBOX2 (Android / iOS)
  • Test d’intrusion Logos, avril 2026

Enregistreur de données 4G SENECA Z-LTE

Enregistreurs de données

  • Z-LTE4 conforme à IEC 62443-4-2
  • TLS sur modem 4G et LAN, même sans VPN
  • Mise à jour du firmware à distance via half-VPN

Passerelle SENECA Z-KEY

Passerelles et analyseurs

  • Modbus vers le cloud via MQTT(s) et HTTPS
  • TLS 1.2 et certificats X.509
  • Isolation jusqu’à 1500 Vac
  • Firmware prêt pour le CRA sur les prochains modèles

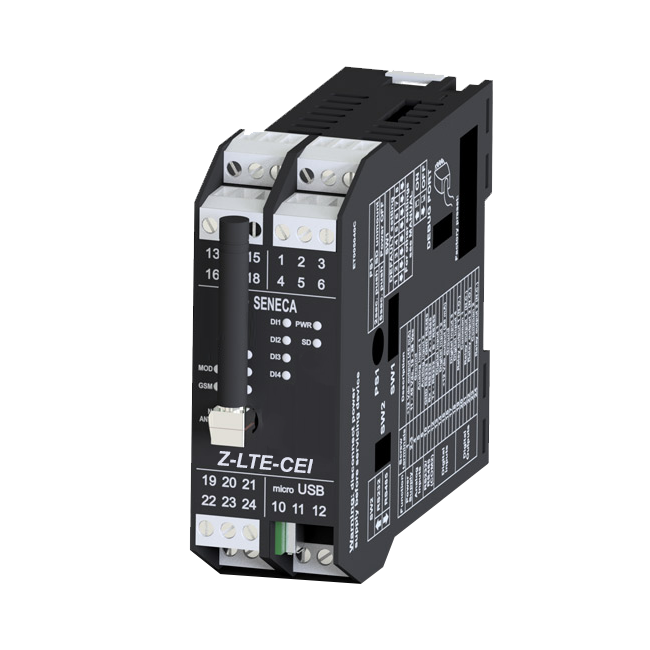
SENECA Z-LTE-CEI

Modules d’E/S et téléconduite

  • Firmware prêt pour le CRA (p. ex. Z-6DI-2DO)
  • Z-LTE-CEI / MY2-CEI : FTPs, conformes au RED DA
  • Intégrables dans les architectures PASS

05 Conformité, services et téléchargements

Évaluations indépendantes, documentation et assistance

Évaluations indépendantes

Tests d’intrusion périodiques selon MITRE CWE, OWASP WSTG, OSSTMM, CVSS v3.1 et IEC 62443-4-2, réalisés par Logos Technologies S.r.l. Télécharger les certificats.

Documentation de conformité

IEC 62443-4-2 Compliance Checklist et Security Level Matrix par firmware ; guide « NIS2 & CRA – accès à distance sécurisé » pour l’écosystème LET’S, disponibles sur demande.

Sécurité des produits et PSIRT

Point de contact unique security@seneca.it, divulgation coordonnée des vulnérabilités, avis de sécurité et notifications selon l’art. 14 du CRA via la plateforme unique de notification de l’ENISA (24 h / 72 h).

Assistance aux OEM et intégrateurs

Assistance pour remplir les questionnaires de cybersécurité des fournisseurs NIS2/CRA et pour la configuration sécurisée. Gouvernance NIS2 enregistrée auprès de l’ACN ; services cloud hébergés dans des centres de données ISO/IEC 27001.

Téléchargements – certificats et évaluations de sécurité

Registre des évaluations indépendantes des produits SENECA. Chaque document est téléchargeable au format PDF.


02/09/2026

IEC 62443-4-2:2019

Independent Assessment Statement – Série PASS / SSD

Z-PASS1-RT, Z-PASS2-RT, Z-TWS4-RT, R-PASS, SSD – firmware 5.3.0.0. Évaluation Logos Technologies / Cyber Rabbit.

Télécharger le PDF


23/04/2026

Test d’intrusion • Réussi

Security Test Certificate – VPN-BOX2

Solution VPN-BOX2 avec composants client, application web de gestion et VPN Box Concentrator. MITRE CWE, OWASP WSTG.

Télécharger le PDF


05/12/2024

Test d’intrusion • Réussi

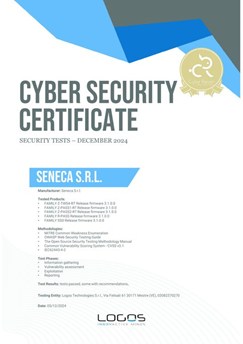
Security Test Certificate – familles PASS / SSD

Z-TWS4-RT, Z-PASS1-RT, Z-PASS2-RT, R-PASS, SSD – firmware 3.1.0.0. MITRE CWE, OWASP WSTG, OSSTMM, CVSS v3.1, IEC 62443-4-2.

Télécharger le PDF


04/04/2023

IoT Cyber Security Test • Réussi

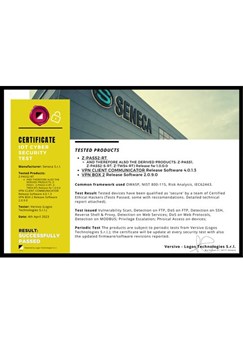
Security Test Certificate – Z-PASS2-RT et VPN BOX 2

Firmware 1.0.0.0, VPN Client Communicator 4.0.1.3, VPN BOX 2 2.0.9.0. OWASP, NIST 800-115, IEC 62443.

Télécharger le PDF

Évaluations réalisées par Logos Technologies S.r.l. (Versivo / Cyber Rabbit). Les tests d’intrusion ont été réussis avec des recommandations, intégrées dans les versions ultérieures du firmware. Le détail des niveaux de sécurité par exigence figure dans l’IEC 62443-4-2 Compliance Checklist, disponible sur demande.

Besoin de documentation pour un audit NIS2 ou un questionnaire fournisseurs ?

Les certificats de tests, listes de contrôle IEC 62443-4-2 et guides de configuration sécurisée sont disponibles pour les clients, OEM et intégrateurs.

Demander la documentation

06 FAQ

Questions fréquentes

Le Cyber Resilience Act s’applique-t-il aux produits SENECA ?

Oui. Le CRA concerne tous les produits comportant des éléments numériques, c’est-à-dire le matériel et les logiciels dotés d’un firmware ou d’une connexion de données, directe ou indirecte, à un dispositif ou à un réseau. Cela inclut les passerelles, RTU, enregistreurs de données, modules d’E/S avec interfaces de communication et logiciels SENECA.

Qu’est-ce qui change à partir du 11 septembre 2026 et du 11 décembre 2027 ?

À compter du 11/09/2026, les fabricants doivent notifier les vulnérabilités activement exploitées et les incidents graves via la plateforme ENISA (24 h / 72 h / rapport final). À compter du 11/12/2027, toutes les exigences essentielles s’appliquent : les produits mis sur le marché devront être conformes au CRA et porter le marquage CE couvrant également la cybersécurité.

Les produits déjà installés doivent-ils être remplacés ?

Non. Les exigences de conception du CRA s’appliquent aux produits mis sur le marché à compter du 11/12/2027. Les obligations de notification de l’art. 14 s’appliquent également aux produits déjà commercialisés : c’est pourquoi SENECA traite les signalements concernant tous les produits, y compris ceux installés avant cette date.

Comment signaler une vulnérabilité ou un incident ?

Écrivez à security@seneca.it en indiquant le produit, le code, les versions matériel/firmware, la description, les étapes de reproduction, l’impact et les éventuels éléments de preuve. Vous recevrez un accusé de réception avec un identifiant PSIRT. N’envoyez pas de mots de passe ni d’identifiants de connexion.

Comment serai-je informé des vulnérabilités et des mises à jour ?

SENECA informe les utilisateurs concernés et publie les avis de sécurité sur cette page et dans la Newsroom, avec les mesures d’atténuation et les versions corrigées. Vous pouvez vous abonner à la newsletter SENECA pour recevoir les mises à jour techniques.

Pendant combien de temps SENECA fournit-elle des mises à jour de sécurité ?

Le CRA impose au fabricant de définir pour chaque produit une période d’assistance, normalement d’au moins 5 ans sauf si une utilisation plus courte est prévue, pendant laquelle les mises à jour de sécurité doivent être assurées. SENECA indiquera cette période dans la documentation des produits conformes au CRA.

Qu’est-ce que l’IEC 62443-4-2 et que signifie SL4 ?

C’est la norme qui définit les exigences techniques de sécurité des composants des systèmes d’automatisation et de contrôle industriels (IACS). Chaque exigence peut être satisfaite à un niveau de sécurité allant de SL1 (protection contre les violations accidentelles) à SL4 (protection contre les attaques sophistiquées disposant de ressources importantes). Pour la série PASS / SSD, l’évaluation indépendante documente le niveau de sécurité atteint pour chaque exigence applicable, jusqu’à SL4.

Comment les produits SENECA contribuent-ils à la conformité NIS2 de mon installation ?

NIS2 exige de gérer les risques également dans la chaîne d’approvisionnement. Les dispositifs dotés d’une authentification forte, du chiffrement, de la segmentation, de journaux d’audit et de mises à jour sécurisées, associés à des tests indépendants et à une documentation de conformité, fournissent les éléments de preuve requis dans les questionnaires et audits des entités essentielles et importantes.

Les produits radio SENECA sont-ils conformes à l’acte délégué RED ?

Les produits radio connectés mis sur le marché depuis le 1er août 2025 sont soumis aux exigences de cybersécurité du règlement délégué (UE) 2022/30 (EN 18031). Des modèles comme Z-LTE-CEI et MY2-CEI sont conformes au RED DA ; pour les autres modèles, la déclaration UE de conformité du produit fait foi.

SENECA fournit-elle une SBOM de ses produits ?

Le CRA exige du fabricant qu’il établisse une nomenclature logicielle (SBOM) dans le cadre de la documentation technique. SENECA intègre la SBOM dans son processus de publication ; les informations sur les composants tiers peuvent être fournies sur demande dans le cadre d’audits et de questionnaires de sécurité.

Comment vérifier l’authenticité d’un firmware SENECA ?

Téléchargez les firmwares et logiciels uniquement depuis le site officiel www.seneca.it ou via les canaux d’assistance SENECA. Sur les dispositifs de la série PASS / SSD, le firmware est signé numériquement et le démarrage sécurisé empêche le lancement d’images non authentiques.

Quelles bonnes pratiques de configuration recommandez-vous ?

Changez les identifiants de connexion au premier accès, activez la 2FA lorsqu’elle est disponible, désactivez les services et ports inutilisés, séparez le réseau OT du réseau IT, accédez à distance uniquement via un VPN chiffré (p. ex. LET’S / VPNBOX2), envoyez les journaux vers un SIEM, sauvegardez la configuration et installez régulièrement les mises à jour de sécurité.

Qu’implique le nouveau règlement Machines pour les intégrateurs de produits SENECA ?

À compter du 20/01/2027, le fabricant de la machine doit prendre en compte la protection contre la corruption et les accès non autorisés susceptibles de compromettre la sécurité. Des composants avec des exigences IEC 62443-4-2 documentées, des journaux d’intervention et des mises à jour traçables simplifient cette évaluation.

Puis-je effectuer des tests de sécurité sur les produits SENECA ?

Oui, sur les dispositifs qui vous appartiennent et dans des environnements de test, dans le respect des règles indiquées sur cette page : aucun impact sur les systèmes en production ou de tiers, aucun DoS contre les services SENECA, aucune activité d’ingénierie sociale. Signalez les résultats à security@seneca.it selon le principe de divulgation coordonnée.

Votre contribution renforce la sécurité de nos produits

SENECA S.r.l. • Via Austria, 26 • 35127 Padova (I) • Tel. +39 049 87.05.359

security@seneca.it Politique de confidentialité Signalement d’alertes

loading results