SL4
Security Level fino a SL4 per requisito IEC 62443-4-2 – serie PASS / SSD
3
campagne di penetration test indipendenti (2023 • 2024 • 2026)
24 h
early warning CRA art. 14 via Single Reporting Platform ENISA
1
punto di contatto unico: security@seneca.it
01 Contesto normativo 02 Approccio SENECA 03 Segnalazioni CVE / PSIRT 04 Dispositivi e soluzioni 05 Compliance e download 06 FAQ
Vulnerabilità e incidenti di cybersecurity relativi a prodotti, firmware, software, servizi e sistemi SENECA.
Il tuo contributo ci aiuta a rendere i nostri prodotti e gli ecosistemi in cui operano più sicuri.
01 Contesto normativo
Macchine, gateway e controllori fanno ormai parte della superficie d’attacco. Tre livelli normativi, tre destinatari diversi: l’organizzazione, il prodotto e il singolo componente OT.
Dal 1° agosto 2025 i prodotti radio connessi (Wi-Fi, LTE, ecc.) devono rispettare i requisiti di cybersecurity del Reg. delegato (UE) 2022/30, con le norme armonizzate EN 18031-1/-2/-3. Con la piena applicazione del CRA questi requisiti confluiranno nel nuovo quadro.
Dal 20 gennaio 2027 il nuovo Regolamento Macchine introduce requisiti di protezione contro la corruzione e gli accessi non autorizzati che incidono sulla sicurezza: i componenti di automazione integrati nelle macchine diventano parte della valutazione del costruttore.
16/10/2024
NIS2 in vigore in Italia (D.Lgs. 138/2024)
10/12/2024
Entrata in vigore del CRA
01/08/2025
RED Delegated Act obbligatorio (EN 18031)
01/01/2026
NIS2: obbligo di notifica degli incidenti
11/06/2026
CRA: organismi di valutazione della conformità
11/09/2026
CRA art. 14: obblighi di segnalazione operativi
20/01/2027
Applicazione del Regolamento Macchine
11/12/2027
CRA: piena applicazione dei requisiti e marcatura CE
Le norme armonizzate a supporto del CRA sono in fase di pubblicazione: SENECA aggiorna questa pagina man mano che i requisiti di dettaglio diventano vincolanti. Fonti ufficiali: Commissione europea – CRA • Testo del Regolamento (UE) 2024/2847 • ACN – NIS
02 L’approccio SENECA
La sicurezza non è un servizio cloud aggiunto a valle: è integrata in hardware, firmware e rete del dispositivo. IEC 62443 è il riferimento di progettazione; i risultati sono verificati da terze parti.
Processo – PSIRT, vulnerability management, CVD
Accesso remoto – VPN cifrata, 2FA, consenso locale
Rete – LAN/WAN separate, segmentazione OT/IT
Dispositivo
secure boot • firmware firmato • storage cifrato
03 Segnalazioni CVE / PSIRT
SENECA S.r.l. attribuisce la massima importanza alla sicurezza delle informazioni, alla protezione dei dati, alla continuità dei propri servizi digitali e alla sicurezza dei propri prodotti con elementi digitali, in coerenza con GDPR (UE 2016/679), NIS2 (UE 2022/2555), CRA (UE 2024/2847), ISO/IEC 27001 e gli standard di cybersecurity industriale applicabili.
Flusso NIS2 / Incident Management
Incidenti o violazioni che coinvolgono sistemi informativi, servizi digitali o dati aziendali sono gestiti dal Team di Sicurezza Informatica secondo le procedure interne di Incident Management, inclusa la notifica alle autorità ove prevista dalla NIS2.
Flusso Product Security / CRA
Le segnalazioni su prodotti con elementi digitali seguono il processo di Product Security & Vulnerability Management: valutazione d’impatto, aggiornamenti firmware/software, misure correttive e notifiche previste dal CRA.
Conferma di presa in carico e identificativo univoco PSIRT-AAAA-NNN.
Classificazione, instradamento NIS2 o CRA e verifica degli obblighi di notifica.
Riproduzione, valutazione CVSS, prodotti e versioni coinvolti.
Mitigazioni temporanee, sviluppo e validazione della correzione.
Informazione agli utenti, Security Advisory e chiusura del caso.
Non inviare password, credenziali o dati personali non necessari.
SENECA applica un approccio di divulgazione coordinata. Dopo la ricezione:
Chiediamo ai segnalanti di non divulgare pubblicamente dettagli sfruttabili prima che sia disponibile una mitigazione o una correzione. Su richiesta, il contributo del ricercatore può essere riconosciuto nell’advisory.
Cyber Resilience Act – art. 14
Dall’11 settembre 2026 SENECA notifica le vulnerabilità attivamente sfruttate e gli incidenti gravi che incidono sulla sicurezza dei propri prodotti tramite la Single Reporting Platform ENISA, verso il CSIRT coordinatore (in Italia CSIRT Italia / ACN). Il canale di notifica alle autorità non sostituisce security@seneca.it, che resta il riferimento per clienti, utenti, partner e ricercatori.
Gli advisory riportano CVE, punteggio CVSS, prodotti e versioni interessati, versione correttiva e misure consigliate. I nuovi advisory sono identificati come SENECA-SA-AAAA-NNN.
| Data | Advisory | CVE | CVSS v3.1 | Prodotti interessati | Azione / versione correttiva |
|---|---|---|---|---|---|
| 15/09/2026 | Avviso di sicurezza STRATON Editor 6.71 e precedenti Rif. Security Advisory STRATON ID #321328 (Copadata) – PDF |
CVE-2026-84854 | 7.0 High | Postazioni Windows con SENECA STRATON IDE/PACKAGE 6.71 e dongle Wibu verde (driver WibuKey ≤ 6.71). Controllori e RTU SENECA non esposti. | Aggiornare il driver WibuKey alla versione 6.72 o superiore |
Ogni segnalazione è registrata in modo riservato, classificata, assegnata alle funzioni tecniche competenti e valutata rispetto agli obblighi normativi, con tempestività, proporzionalità e riservatezza. SENECA può contattare il segnalante per ulteriori informazioni. Le informazioni sono condivise solo con le funzioni che ne hanno necessità e, ove previsto dalla legge, con le autorità competenti.
Non sono autorizzate attività che compromettano la disponibilità dei sistemi, modifichino o cancellino dati, accedano a dati personali o riservati non necessari, compromettano sistemi di terzi, attacchi DoS/DDoS, social engineering o qualsiasi azione illecita. In caso di accesso accidentale a dati riservati, interrompere immediatamente l’attività e informare SENECA.
Organizzazione e responsabilità: il modello coinvolge Team di Sicurezza Informatica, Product Security / R&D, IT Manager, Qualità & Compliance, punto di contatto NIS2, funzioni legali e Direzione. Questo modello consente a SENECA di distinguere e gestire correttamente gli incidenti relativi all’infrastruttura aziendale e quelli relativi alla sicurezza dei prodotti.
04 Dispositivi e soluzioni SENECA
05 Compliance, servizi e download
Registro delle verifiche indipendenti sui prodotti SENECA. Ogni documento è scaricabile in formato PDF.
02/09/2026
IEC 62443-4-2:2019
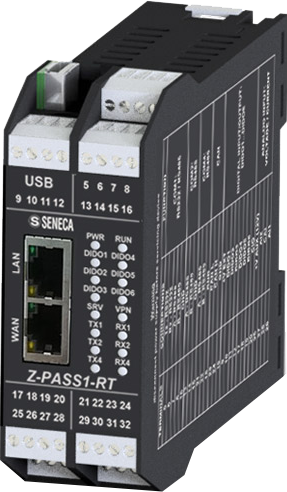
Z-PASS1-RT, Z-PASS2-RT, Z-TWS4-RT, R-PASS, SSD – firmware 5.3.0.0. Valutazione Logos Technologies / Cyber Rabbit.
23/04/2026
Penetration test • Superato
Pacchetto VPN-BOX2 con componenti client, web app di gestione, VPN Box Concentrator. MITRE CWE, OWASP WSTG.
05/12/2024
Penetration test • Superato
Z-TWS4-RT, Z-PASS1-RT, Z-PASS2-RT, R-PASS, SSD – firmware 3.1.0.0. MITRE CWE, OWASP WSTG, OSSTMM, CVSS v3.1, IEC 62443-4-2.
04/04/2023
IoT Cyber Security Test • Superato
Firmware 1.0.0.0, VPN Client Communicator 4.0.1.3, VPN BOX 2 2.0.9.0. OWASP, NIST 800-115, IEC 62443.
Verifiche eseguite da Logos Technologies S.r.l. (Versivo / Cyber Rabbit). I penetration test sono stati superati con raccomandazioni, recepite nei rilasci firmware successivi. Il dettaglio dei Security Level per singolo requisito è riportato nella IEC 62443-4-2 Compliance Checklist, disponibile su richiesta.
06 FAQ
Sì. Il CRA riguarda tutti i prodotti con elementi digitali, cioè hardware e software con firmware o connessione dati, diretta o indiretta, a un dispositivo o a una rete. Rientrano quindi gateway, RTU, datalogger, moduli I/O con interfacce di comunicazione e software SENECA.
Dall’11/09/2026 i fabbricanti devono notificare vulnerabilità attivamente sfruttate e incidenti gravi tramite la piattaforma ENISA (24 h / 72 h / rapporto finale). Dall’11/12/2027 si applicano tutti i requisiti essenziali: i prodotti immessi sul mercato dovranno essere conformi al CRA e recare la marcatura CE anche per la cybersecurity.
No. I requisiti di progettazione del CRA valgono per i prodotti immessi sul mercato dall’11/12/2027. Gli obblighi di segnalazione dell’art. 14 si applicano invece anche ai prodotti già in commercio: per questo SENECA gestisce le segnalazioni su tutti i prodotti, compresi quelli installati prima di tale data.
Scrivi a security@seneca.it indicando prodotto, codice, versioni hardware/firmware, descrizione, modalità di riproduzione, impatto ed eventuali evidenze. Riceverai una conferma di presa in carico con un identificativo PSIRT. Non inviare password o credenziali.
SENECA informa gli utenti interessati e pubblica i Security Advisory in questa pagina e nella Newsroom, con le misure di mitigazione e le versioni correttive. Puoi iscriverti alla newsletter SENECA per ricevere gli aggiornamenti tecnici.
Il CRA richiede al fabbricante di definire per ogni prodotto un periodo di supporto, di norma non inferiore a 5 anni salvo un uso previsto più breve, durante il quale garantire gli aggiornamenti di sicurezza. SENECA indicherà il periodo di supporto nella documentazione dei prodotti conformi al CRA.
È lo standard che definisce i requisiti tecnici di sicurezza per i componenti dei sistemi di automazione industriale (IACS). Ogni requisito può essere soddisfatto a un Security Level da SL1 (protezione da violazioni casuali) a SL4 (protezione da attacchi sofisticati con risorse elevate). Per la serie PASS / SSD la valutazione indipendente documenta, per ciascun requisito applicabile, il Security Level raggiunto, fino a SL4.
La NIS2 chiede di gestire il rischio anche nella catena di fornitura. Dispositivi con autenticazione forte, cifratura, segmentazione, audit log e aggiornamenti sicuri, insieme a test indipendenti e documentazione di conformità, forniscono le evidenze richieste nei questionari e negli audit dei soggetti essenziali e importanti.
I prodotti radio connessi immessi sul mercato dal 1° agosto 2025 sono soggetti ai requisiti di cybersecurity del Reg. delegato (UE) 2022/30 (EN 18031). Modelli come Z-LTE-CEI e MY2-CEI sono conformi al RED DA; per gli altri modelli fa fede la Dichiarazione UE di conformità del prodotto.
Il CRA richiede al fabbricante di redigere una distinta dei componenti software (SBOM) come parte della documentazione tecnica. SENECA sta integrando la SBOM nel processo di rilascio; le informazioni sui componenti di terze parti possono essere fornite su richiesta nell’ambito di audit e questionari di sicurezza.
Scarica firmware e software solo dal sito ufficiale www.seneca.it o tramite i canali di supporto SENECA. Sui dispositivi della serie PASS / SSD il firmware è firmato digitalmente e il secure boot impedisce l’avvio di immagini non autentiche.
Cambia le credenziali al primo accesso, abilita la 2FA dove disponibile, disattiva i servizi e le porte non utilizzati, separa la rete OT da quella IT, accedi da remoto solo tramite VPN cifrata (es. LET’S / VPNBOX2), invia i log a un SIEM, esegui backup della configurazione e installa con regolarità gli aggiornamenti di sicurezza.
Dal 20/01/2027 il costruttore della macchina deve considerare la protezione contro la corruzione e gli accessi non autorizzati che possono compromettere la sicurezza. Componenti con requisiti IEC 62443-4-2 documentati, log degli interventi e aggiornamenti tracciabili semplificano questa valutazione.
Sì, sui dispositivi di tua proprietà e in ambienti di test, nel rispetto delle regole indicate in questa pagina: nessun impatto su sistemi in produzione o di terzi, nessun DoS sui servizi SENECA, nessuna attività di social engineering. Segnala i risultati a security@seneca.it secondo il principio della divulgazione coordinata.