SL4
Nivel de seguridad hasta SL4 por requisito IEC 62443-4-2 – serie PASS / SSD
3
campañas de pruebas de penetración independientes (2023 • 2024 • 2026)
24 h
alerta temprana del art. 14 del CRA mediante la plataforma única de notificación de ENISA
1
punto de contacto único: security@seneca.it
01 Marco normativo 02 Enfoque de SENECA 03 Notificaciones CVE / PSIRT 04 Dispositivos y soluciones 05 Conformidad y descargas 06 Preguntas frecuentes
Vulnerabilidades e incidentes de ciberseguridad relacionados con productos, firmware, software, servicios y sistemas SENECA.
Tu contribución nos ayuda a mejorar la seguridad de nuestros productos y de los ecosistemas en los que operan.
01 Marco normativo
Las máquinas, los gateways y los controladores ya forman parte de la superficie de ataque. Tres niveles normativos, tres destinatarios distintos: la organización, el producto y cada componente OT.
Desde el 1 de agosto de 2025, los productos radioeléctricos conectados (Wi-Fi, LTE, etc.) deben cumplir los requisitos de ciberseguridad del Reglamento Delegado (UE) 2022/30, con las normas armonizadas EN 18031-1/-2/-3. Con la plena aplicación del CRA, estos requisitos se integrarán en el nuevo marco.
Desde el 20 de enero de 2027, el nuevo Reglamento de Máquinas introduce requisitos de protección contra la corrupción y los accesos no autorizados que afectan a la seguridad: los componentes de automatización integrados en las máquinas pasan a formar parte de la evaluación del fabricante.
16/10/2024
Entrada en vigor de NIS2 en Italia (Decreto Legislativo 138/2024)
10/12/2024
Entrada en vigor del CRA
01/08/2025
Acto Delegado RED obligatorio (EN 18031)
01/01/2026
NIS2: obligación de notificar incidentes
11/06/2026
CRA: organismos de evaluación de la conformidad
11/09/2026
Art. 14 del CRA: obligaciones de notificación aplicables
20/01/2027
Aplicación del Reglamento de Máquinas
11/12/2027
CRA: plena aplicación de los requisitos y marcado CE
Las normas armonizadas de apoyo al CRA están en fase de publicación: SENECA actualiza esta página a medida que los requisitos detallados adquieren carácter vinculante. Fuentes oficiales: Comisión Europea – CRA • Texto del Reglamento (UE) 2024/2847 • ACN – NIS
02 El enfoque de SENECA
La seguridad no es un servicio en la nube añadido a posteriori: está integrada en el hardware, el firmware y la red del dispositivo. IEC 62443 es la referencia de diseño; los resultados son verificados por terceros.
Proceso – PSIRT, gestión de vulnerabilidades, CVD
Acceso remoto – VPN cifrada, 2FA, consentimiento local
Red – LAN/WAN separadas, segmentación OT/IT
Dispositivo
arranque seguro • firmware firmado • almacenamiento cifrado
03 Notificaciones CVE / PSIRT
SENECA S.r.l. concede la máxima importancia a la seguridad de la información, la protección de los datos, la continuidad de sus servicios digitales y la seguridad de sus productos con elementos digitales, en consonancia con el RGPD (UE 2016/679), NIS2 (UE 2022/2555), CRA (UE 2024/2847), ISO/IEC 27001 y las normas de ciberseguridad industrial aplicables.
Flujo NIS2 / Gestión de incidentes
Los incidentes o las brechas que afectan a sistemas de información, servicios digitales o datos corporativos son gestionados por el Equipo de Seguridad de la Información según los procedimientos internos de gestión de incidentes, incluida la notificación a las autoridades cuando lo exige NIS2.
Flujo de seguridad del producto / CRA
Las notificaciones sobre productos con elementos digitales siguen el proceso de seguridad del producto y gestión de vulnerabilidades: evaluación del impacto, actualizaciones de firmware/software, medidas correctivas y notificaciones exigidas por el CRA.
Confirmación de recepción e identificador único PSIRT-AAAA-NNN.
Clasificación, derivación a NIS2 o CRA y comprobación de las obligaciones de notificación.
Reproducción, evaluación CVSS, productos y versiones afectados.
Medidas de mitigación temporales, desarrollo y validación de la corrección.
Información a los usuarios, aviso de seguridad y cierre del caso.
No envíes contraseñas, credenciales ni datos personales innecesarios.
SENECA aplica un enfoque de divulgación coordinada. Tras recibir la notificación:
Solicitamos a los informantes que no divulguen públicamente detalles explotables antes de que se disponga de una medida de mitigación o una corrección. Previa solicitud, la contribución del investigador puede reconocerse en el aviso.
Cyber Resilience Act – art. 14
Desde el 11 de septiembre de 2026, SENECA notifica las vulnerabilidades explotadas activamente y los incidentes graves que afectan a la seguridad de sus productos mediante la plataforma única de notificación de ENISA, al CSIRT coordinador (en Italia, CSIRT Italia / ACN). El canal de notificación a las autoridades no sustituye a security@seneca.it, que sigue siendo el contacto para clientes, usuarios, socios e investigadores.
Los avisos incluyen CVE, puntuación CVSS, productos y versiones afectados, versión corregida y medidas recomendadas. Los nuevos avisos se identifican como SENECA-SA-AAAA-NNN.
| Fecha | Aviso | CVE | CVSS v3.1 | Productos afectados | Acción / versión corregida |
|---|---|---|---|---|---|
| 15/09/2026 | Aviso de seguridad de STRATON Editor 6.71 y anteriores Ref. aviso de seguridad STRATON ID #321328 (Copadata) – PDF |
CVE-2026-84854 | 7.0 Alta | Estaciones de trabajo Windows con SENECA STRATON IDE/PACKAGE 1.9.1.0 y llave Wibu verde (controlador WibuKey ≤ 6.71). Los controladores y las RTU SENECA no están expuestos. | Actualizar el controlador WibuKey a la versión 6.72 o superior |
Cada notificación se registra de forma confidencial, se clasifica, se asigna a los equipos técnicos competentes y se evalúa con respecto a las obligaciones normativas, con prontitud, proporcionalidad y confidencialidad. SENECA puede contactar con el informante para solicitar más información. La información se comparte únicamente con los equipos que la necesitan y, cuando lo exige la ley, con las autoridades competentes.
No están autorizadas las actividades que comprometan la disponibilidad de los sistemas, modifiquen o eliminen datos, accedan a datos personales o confidenciales innecesarios, comprometan sistemas de terceros, los ataques DoS/DDoS, la ingeniería social ni ninguna acción ilícita. En caso de acceso accidental a datos confidenciales, interrumpe inmediatamente la actividad e informa a SENECA.
Organización y responsabilidades: el modelo implica al Equipo de Seguridad de la Información, Seguridad del Producto / I+D, Responsable de TI, Calidad y Conformidad, punto de contacto NIS2, servicios jurídicos y Dirección. Este modelo permite a SENECA distinguir y gestionar correctamente los incidentes relacionados con la infraestructura corporativa y los relativos a la seguridad de los productos.
04 Dispositivos y soluciones SENECA
05 Conformidad, servicios y descargas
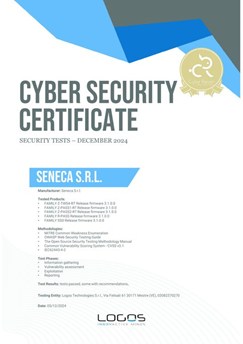
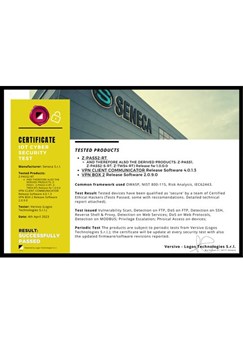
Registro de las evaluaciones independientes de productos SENECA. Cada documento puede descargarse en formato PDF.
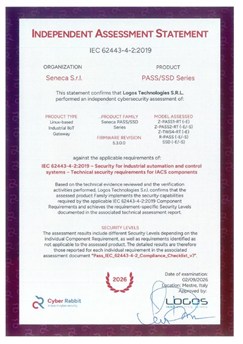
02/09/2026
IEC 62443-4-2:2019
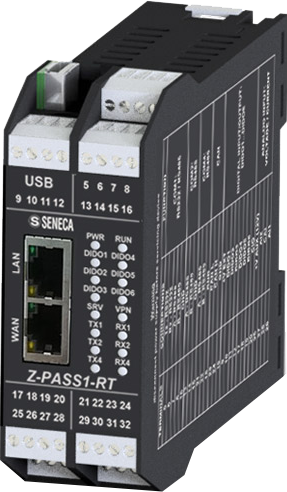
Z-PASS1-RT, Z-PASS2-RT, Z-TWS4-RT, R-PASS, SSD – firmware 5.3.0.0. Evaluación de Logos Technologies / Cyber Rabbit.
23/04/2026
Prueba de penetración • Superada
Paquete VPN-BOX2 con componentes cliente, aplicación web de gestión y VPN Box Concentrator. MITRE CWE, OWASP WSTG.
05/12/2024
Prueba de penetración • Superada
Z-TWS4-RT, Z-PASS1-RT, Z-PASS2-RT, R-PASS, SSD – firmware 3.1.0.0. MITRE CWE, OWASP WSTG, OSSTMM, CVSS v3.1, IEC 62443-4-2.
Evaluaciones realizadas por Logos Technologies S.r.l. (Versivo / Cyber Rabbit). Las pruebas de penetración se superaron con recomendaciones, incorporadas en las versiones posteriores del firmware. El detalle de los niveles de seguridad por requisito se recoge en la IEC 62443-4-2 Compliance Checklist, disponible previa solicitud.
06 Preguntas frecuentes
Sí. El CRA abarca todos los productos con elementos digitales, es decir, hardware y software con firmware o conexión de datos, directa o indirecta, a un dispositivo o una red. Por tanto, incluye gateways, RTU, registradores de datos, módulos de E/S con interfaces de comunicación y software SENECA.
Desde el 11/09/2026, los fabricantes deben notificar las vulnerabilidades explotadas activamente y los incidentes graves mediante la plataforma de ENISA (24 h / 72 h / informe final). Desde el 11/12/2027 se aplican todos los requisitos esenciales: los productos introducidos en el mercado deberán cumplir el CRA y llevar el marcado CE también en materia de ciberseguridad.
No. Los requisitos de diseño del CRA se aplican a los productos introducidos en el mercado a partir del 11/12/2027. Las obligaciones de notificación del art. 14 también se aplican a los productos ya comercializados: por este motivo, SENECA gestiona las notificaciones sobre todos los productos, incluidos los instalados antes de esa fecha.
Escribe a security@seneca.it indicando producto, código, versiones de hardware/firmware, descripción, pasos para reproducirlo, impacto y posibles evidencias. Recibirás una confirmación de recepción con un identificador PSIRT. No envíes contraseñas ni credenciales.
SENECA informa a los usuarios afectados y publica los avisos de seguridad en esta página y en la Newsroom, con las medidas de mitigación y las versiones corregidas. Puedes suscribirte al boletín de SENECA para recibir actualizaciones técnicas.
El CRA exige que el fabricante defina para cada producto un período de soporte, normalmente no inferior a 5 años salvo que se prevea un uso más breve, durante el cual debe garantizar las actualizaciones de seguridad. SENECA indicará el período de soporte en la documentación de los productos conformes con el CRA.
Es la norma que define los requisitos técnicos de seguridad para componentes de sistemas de automatización y control industrial (IACS). Cada requisito puede cumplirse con un nivel de seguridad de SL1 (protección frente a vulneraciones accidentales) a SL4 (protección frente a ataques sofisticados con amplios recursos). Para la serie PASS / SSD, la evaluación independiente documenta el nivel de seguridad alcanzado para cada requisito aplicable, hasta SL4.
NIS2 exige gestionar el riesgo también en la cadena de suministro. Los dispositivos con autenticación fuerte, cifrado, segmentación, registros de auditoría y actualizaciones seguras, junto con pruebas independientes y documentación de conformidad, aportan las evidencias exigidas en cuestionarios y auditorías de entidades esenciales e importantes.
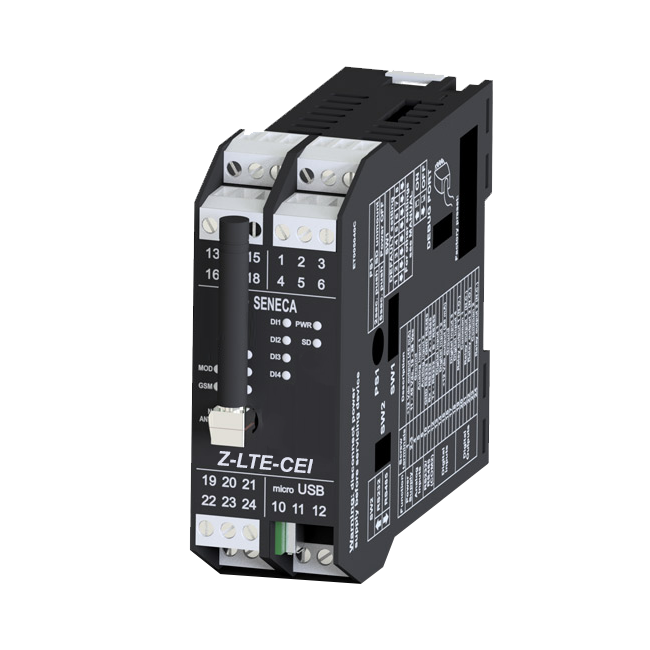
Los productos radioeléctricos conectados introducidos en el mercado desde el 1 de agosto de 2025 están sujetos a los requisitos de ciberseguridad del Reglamento Delegado (UE) 2022/30 (EN 18031). Modelos como Z-LTE-CEI y MY2-CEI cumplen el RED DA; para los demás modelos, la referencia es la Declaración UE de conformidad del producto.
El CRA exige que el fabricante elabore una lista de materiales de software (SBOM) como parte de la documentación técnica. SENECA está integrando la SBOM en el proceso de publicación; la información sobre componentes de terceros puede facilitarse previa solicitud en el marco de auditorías y cuestionarios de seguridad.
Descarga firmware y software únicamente del sitio oficial www.seneca.it o a través de los canales de soporte SENECA. En los dispositivos de la serie PASS / SSD, el firmware está firmado digitalmente y el arranque seguro impide iniciar imágenes no auténticas.
Cambia las credenciales en el primer acceso, activa la 2FA cuando esté disponible, desactiva los servicios y puertos no utilizados, separa la red OT de la red IT, accede de forma remota solo mediante VPN cifradas (p. ej., LET’S / VPNBOX2), envía los registros a un SIEM, realiza copias de seguridad de la configuración e instala regularmente las actualizaciones de seguridad.
Desde el 20/01/2027, el fabricante de la máquina debe considerar la protección contra la corrupción y los accesos no autorizados que puedan comprometer la seguridad. Los componentes con requisitos IEC 62443-4-2 documentados, registros de intervenciones y actualizaciones trazables simplifican esta evaluación.
Sí, en dispositivos de tu propiedad y en entornos de prueba, respetando las normas indicadas en esta página: sin impacto en sistemas de producción o de terceros, sin DoS contra los servicios SENECA y sin actividades de ingeniería social. Notifica los resultados a security@seneca.it siguiendo el principio de divulgación coordinada.